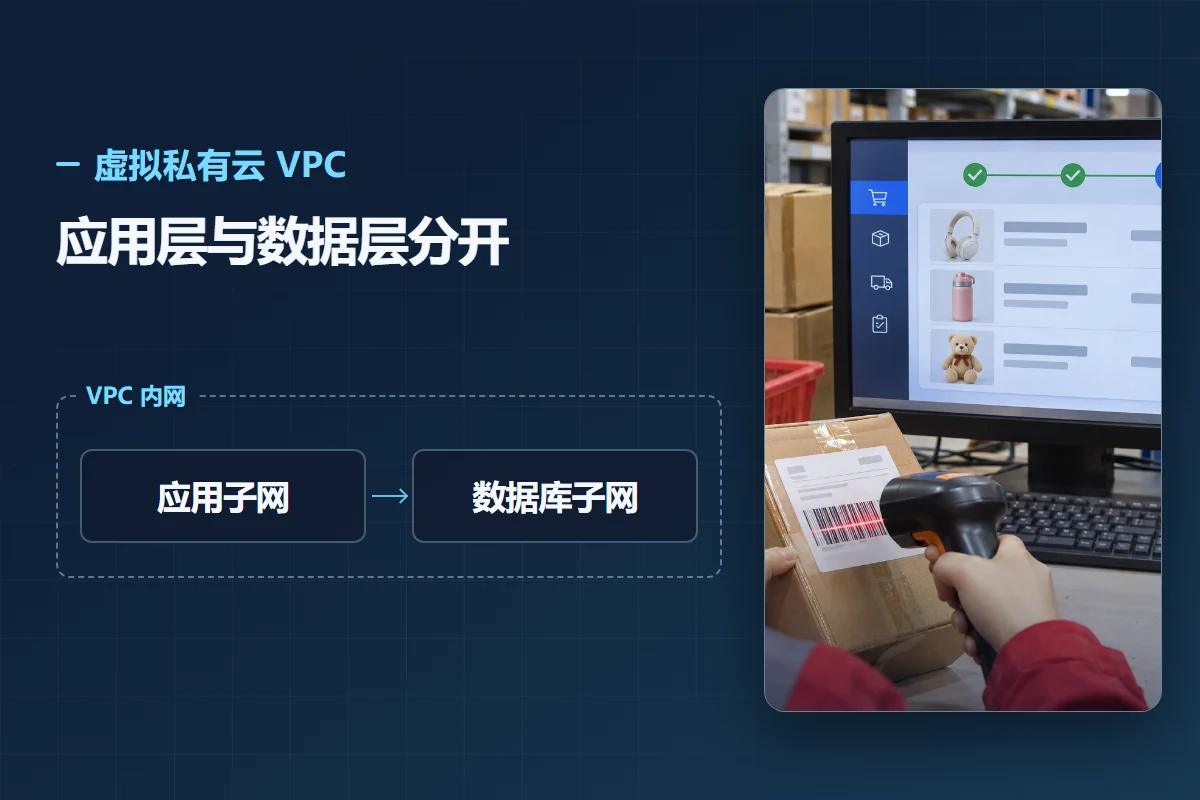
虚拟私有云 VPC(Virtual Private Cloud)是华为云上隔离的私有网络,为弹性云服务器、裸金属服务器、负载均衡、数据库等资源提供网络环境。VPC 负责地址范围、子网、路由和安全策略,是云上架构的基础。
核心组成
- VPC 网段:创建 VPC 时必须指定 IP 地址范围。官方支持
10.0.0.0/8~24、172.16.0.0/12~24和192.168.0.0/16~24等私有网段。 - 子网:VPC 内至少需要一个子网,实例的私有 IP 从子网网段分配。子网可按生产、测试、管理和数据库分层。
- 路由表:创建 VPC 时会自动生成默认路由表,确保同一 VPC 内的子网互通;跨 VPC、公网和线下数据中心的路由需要单独配置。
- 安全组:作用于实例的虚拟防火墙,控制入方向和出方向的端口、协议和来源。
- 网络 ACL:作用于子网,防护范围比安全组更大。两者同时存在时,流量优先匹配网络 ACL,再匹配安全组。
默认隔离规则
不同 VPC 之间的网络默认不通,同一个 VPC 内的多个子网之间网络默认互通。把资源放进同一个 VPC 并不等于没有安全边界,仍应通过子网、安全组和网络 ACL 做分层隔离。生产、测试和管理环境建议使用不同子网,数据库等核心资源放在私有子网,不直接绑定公网 IP。
公网与混合云连接
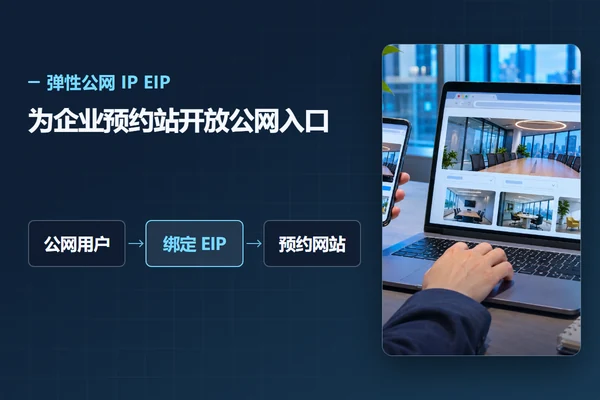
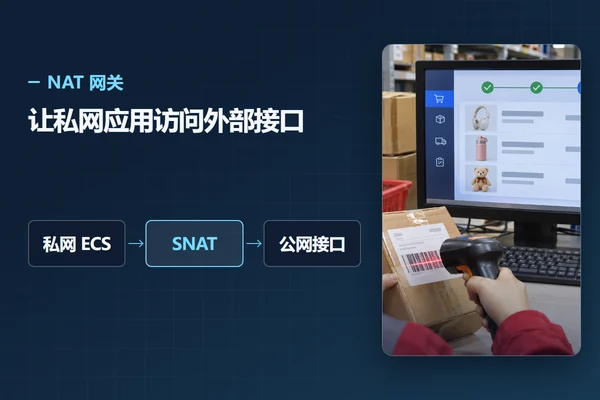
- VPC 与公网:少量公网入口使用 EIP;多台服务器共享出口使用 NAT 网关。
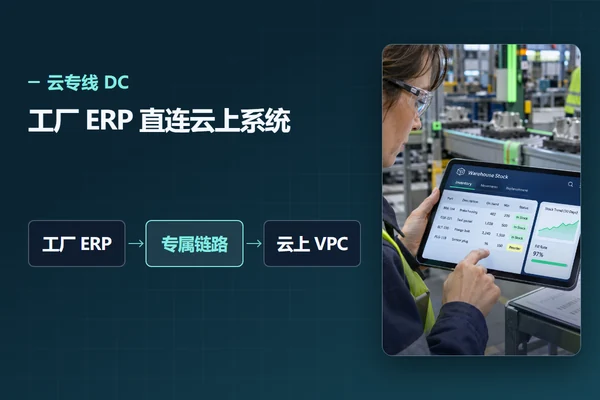
- VPC 与本地数据中心:使用 VPN 或云专线 DC。VPN 开通快、成本相对低;DC 带宽稳定、时延可控。
- 同区域 VPC 互通:使用 VPC 对等连接或企业路由器 ER。对等连接适合少量点对点;ER 适合多个 VPC 的中心辐射型组网。
- 跨区域 VPC 互通:使用云连接 CC。
地址规划要点
VPC 和子网创建后不能随意修改网段,规划时必须把云上、本地机房、办公网和其他云环境的地址放在同一张表中,避免 CIDR 冲突。子网网段必须在 VPC 网段范围内,同一 VPC 内不可重复,部分地址会作为系统预留。地址空间要为未来扩容留余量,不能只按当前服务器数量切分。
运维与排障
VPC 流日志可以记录网络流量,流量镜像可以把弹性网卡符合条件的报文复制到目的实例,用于安全检查、审计和问题定位。排查连通性问题时,不能只测试 ping,还要检查安全组、网络 ACL、路由表、回程路由、DNS 和业务端口。
相关阅读
更完整的子网、路由与安全组说明,可阅读华为云虚拟私有云 VPC 是什么?子网、路由与安全组入门。
参考资料
如需规划 VPC、子网和安全策略,欢迎联系云起时空顾问,或发送邮件至 maasunion@yunqitime.com。公司地址:四川省成都市成华区双店路66号1栋1单元5层512号。
留言讨论
还没有留言,欢迎留下你想了解的场景。
查看全部留言 ›