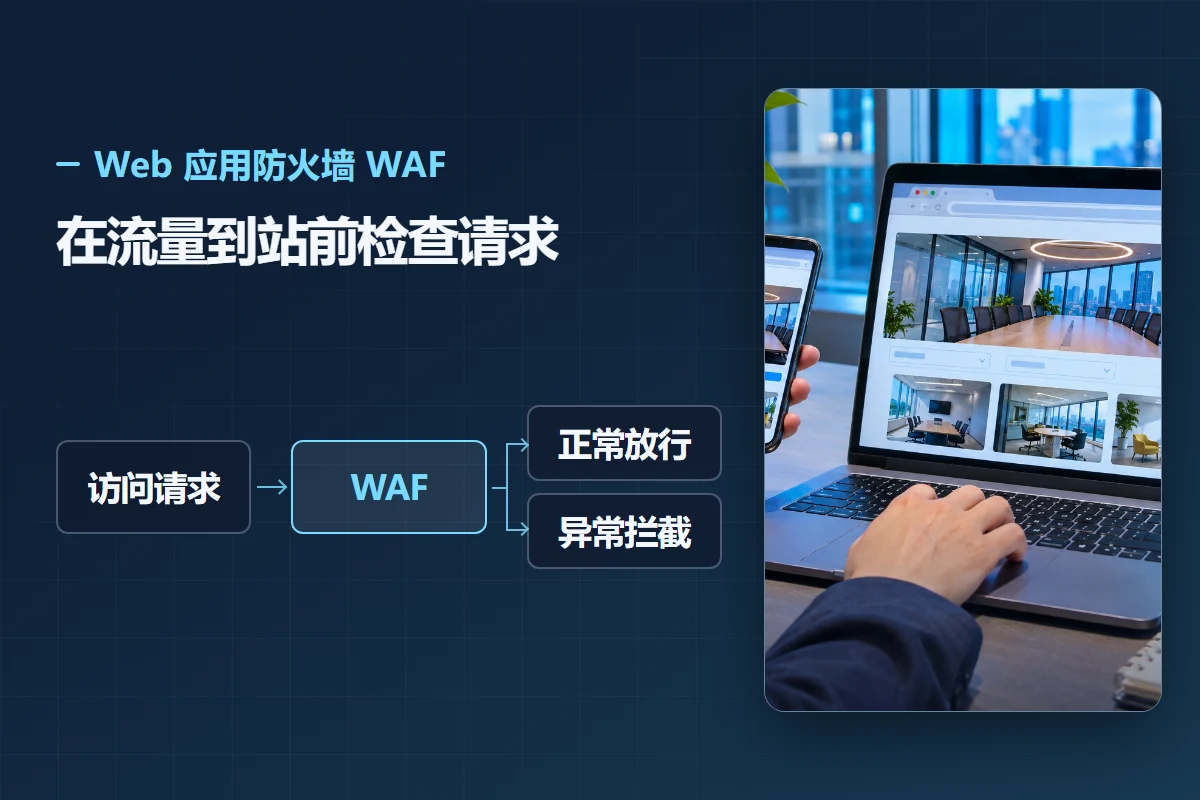
Web 应用防火墙 WAF(Web Application Firewall)是部署在 Web 业务入口处的安全防护服务。它通过检查 HTTP 和 HTTPS 请求,识别并阻断 SQL 注入、跨站脚本、网页木马上传、命令或代码注入、文件包含、敏感文件访问、第三方应用漏洞攻击、CC 攻击、恶意爬虫扫描和跨站请求伪造等风险,帮助网站、API 和 Web 应用保持稳定运行。
对大多数企业来说,WAF 不是“装一个插件”就结束,而是需要结合域名接入、证书、源站保护、防护策略、日志审计和应急响应形成一套持续运营机制。
一、WAF 主要防护什么
Web 业务最常见的风险,往往出现在应用层:
- SQL 注入:攻击者通过参数拼接影响数据库查询。
- 跨站脚本 XSS:向页面注入恶意脚本,影响用户浏览器。
- 网页木马与 Webshell:上传或植入恶意文件,进一步控制服务器。
- 命令执行、代码注入和文件包含:利用应用缺陷执行非预期操作。
- 敏感文件访问与目录遍历:尝试读取配置、日志或源码。
- CC 攻击:用大量高频请求消耗应用和数据库资源。
- 恶意爬虫、扫描器和自动化程序:批量抓取、撞库、刷接口或探测漏洞。
- 跨站请求伪造 CSRF:诱导已登录用户在不知情的情况下发起操作。
WAF 的核心作用,是在请求到达源站之前做一层检测和访问控制。它可以拦截已知攻击特征,也可以结合访问频率、行为特征和人机验证降低自动化攻击的影响。
二、华为云 WAF 的核心能力
1. Web 基础防护
华为云 WAF 覆盖 OWASP TOP 10 中常见的 Web 安全威胁,支持对漏洞攻击、网页木马和异常请求进行检测与拦截。防护规则会持续更新,企业仍应结合自身业务做误报观察和策略调整。
2. CC 攻击防护
CC 攻击通常表现为大量看似正常的请求集中访问登录、搜索、下单或查询接口。WAF 可以按 IP、Cookie、Referer、访问路径等条件配置频率限制和响应动作,缓解高频请求对应用和数据库造成的压力。
3. BOT 与自动化流量管理
针对爬虫、扫描器、刷库、薅羊毛和撞库等自动化流量,WAF 可通过请求特征、行为分析和主动验证等机制识别风险。企业需要区分搜索引擎等友好爬虫与恶意自动化程序,避免“一刀切”影响正常收录和用户体验。
4. 大模型业务防护
面向智能助手、智能体和 RAG 应用,华为云 WAF 提供大模型防火墙相关能力,关注提示词注入、敏感信息泄露、模型越狱、算力消耗和智能体劫持等风险。此类能力的具体范围、接入方式和开通条件,应以当期官方文档和控制台为准。
5. 日志、告警与合规
WAF 可提供攻击日志、访问日志和防护事件,用于定位攻击来源、分析误报和满足审计要求。日志是否全量留存、保留多久、是否对接云日志服务,需要根据版本、规格和企业合规要求确认。
6. 虚拟补丁与规则更新
当应用暂时无法立即修复漏洞时,WAF 的虚拟补丁可以在入口侧先阻断部分已知攻击,为研发修复争取时间。虚拟补丁不能替代代码修复,也不能覆盖所有业务逻辑漏洞。
三、三种常见接入方式
| 接入方式 | 基本思路 | 适合情况 | 需要重点确认 |
|---|---|---|---|
| 云模式-CNAME 接入 | 将业务域名解析到 WAF 提供的 CNAME 地址,流量经过 WAF 后回源 | 大多数网站、H5、API 和 SaaS 业务 | DNS 权限、证书、回源地址、源站白名单 |
| 云模式-ELB 接入 | 通过弹性负载均衡接入 WAF,再转发到后端服务 | 已使用 ELB、需要统一入口和弹性扩展的业务 | 监听器、后端服务器组、健康检查和安全组 |
| 独享模式接入 | 使用独立资源承载 WAF 防护能力 | 对资源独享、网络部署或特定合规有要求的业务 | 地域、网络、规格、运维边界和费用 |
接入前应先梳理域名、端口、协议、证书、源站 IP 和后端服务。接入后必须限制源站只接受 WAF 回源流量,否则攻击者可能绕过 WAF 直接访问源站。
四、上线 WAF 的实施步骤
- 资产盘点:列出域名、子域名、API、端口、证书和源站地址,确认哪些业务需要防护。
- 选择接入方式:根据现有 DNS、ELB、网络架构和合规要求选择云模式或独享模式。
- 配置回源与证书:确认源站协议、端口、健康检查、HTTPS 证书和加密套件。
- 切换流量:在低峰期修改 DNS 或负载均衡配置,观察解析生效和业务连通性。
- 开启防护策略:先以观察或低强度模式运行,确认误报后再逐步收紧规则。
- 保护源站:通过安全组、白名单、私有网络等方式限制直接访问源站。
- 建立告警与复盘:对高危攻击、异常流量、误报和证书到期设置告警,定期复盘规则。
五、如何选择版本与规格
选型时不要只看“防护域名数量”。至少应确认以下维度:
- 业务域名和子域名数量,是否需要 IPv6。
- 正常业务 QPS、峰值 QPS、带宽和并发连接数。
- 是否需要 CC 防护、BOT 管理、大模型防护或高级日志能力。
- 采用云模式还是独享模式,是否需要多地域或多网络入口。
- 是否需要全量日志、日志长期留存和第三方 SIEM 对接。
- 源站是否已在 VPC 内,是否使用 ELB、CDN 或 DDoS 高防。
- 证书管理、国密或特定加密套件要求。
- 版本、扩展包、购买周期和实际费用。
华为云 WAF 官网会展示不同版本及其适用场景,具体规格、价格、可售地域和功能边界以购买页、控制台和官方文档为准。
六、典型应用场景
- 企业官网和内容平台:防止漏洞扫描、恶意爬虫和页面篡改相关攻击。
- 电商与交易平台:保护登录、商品、订单和支付接口,缓解 CC 与刷接口。
- 金融与政企网站:满足等保、审计和访问控制要求。
- SaaS 与多租户平台:统一保护多个业务域名和 API 入口。
- 智能体与 RAG 应用:关注提示词注入、敏感信息泄露和异常调用。
- 使用 CDN、DDoS 高防或 ELB 的架构:在应用层形成分层防护。
七、常见误区
有了 HTTPS 就不需要 WAF。 HTTPS 解决传输加密,不能阻止应用漏洞、CC 攻击或恶意请求。
WAF 可以替代 DDoS 防护。 WAF 主要处理应用层攻击,面对大流量网络层攻击仍需要 DDoS 高防等能力配合。
接入 WAF 后源站就安全了。 如果源站 IP 仍可被直接访问,攻击者可能绕过 WAF,因此必须做源站收敛和访问控制。
规则越严格越好。 过严的策略可能误伤正常用户、API 调用和搜索引擎,应通过观察、灰度和小范围验证逐步调整。
配置一次就不用管。 业务接口、流量模式和攻击手法都会变化,需要持续看日志、处理误报并更新策略。
八、WAF、DDoS 高防和 CDN 怎么配合
三者解决的问题不同:CDN 主要加速内容分发,DDoS 高防主要抵御大流量网络攻击,WAF 主要检查应用层请求。实际架构中可以根据业务链路组合使用,例如 CDN 或高防在前、WAF 负责应用层检测、ELB 负责流量分发、源站只接受受控回源。
组合方案会增加链路和运维复杂度,因此要明确每一层的职责、回源地址、证书、日志和故障切换方式,避免出现配置冲突或绕过路径。
常见问题
WAF 支持哪些接入对象?
华为云 WAF 可防护网站、H5、API 等 Web 业务,具体支持的对象、协议、端口和接入方式以官方文档为准。
WAF 会不会影响网站访问速度?
请求需要经过检测和回源,链路与时延会受接入方式、地域、规则复杂度和源站响应影响。上线前应做连通性和性能验证,并合理配置缓存、超时和健康检查。
WAF 能否修复业务漏洞?
不能替代代码修复。WAF 可以通过规则和虚拟补丁降低已知攻击风险,但业务逻辑漏洞、越权、支付篡改等问题仍需要研发从代码和权限设计上修复。
参考资料
如果你的网站正在规划 WAF 接入、等保整改或源站防护,可以查看站点内的 弹性公网 IP EIP、弹性负载均衡 ELB 与 虚拟私有云 VPC,也可以联系云起时空顾问获取接入建议。邮箱:maasunion@yunqitime.com。公司地址:四川省成都市成华区双店路66号1栋1单元5层512号。
留言讨论
还没有留言,欢迎留下你想了解的场景。
查看全部留言 ›