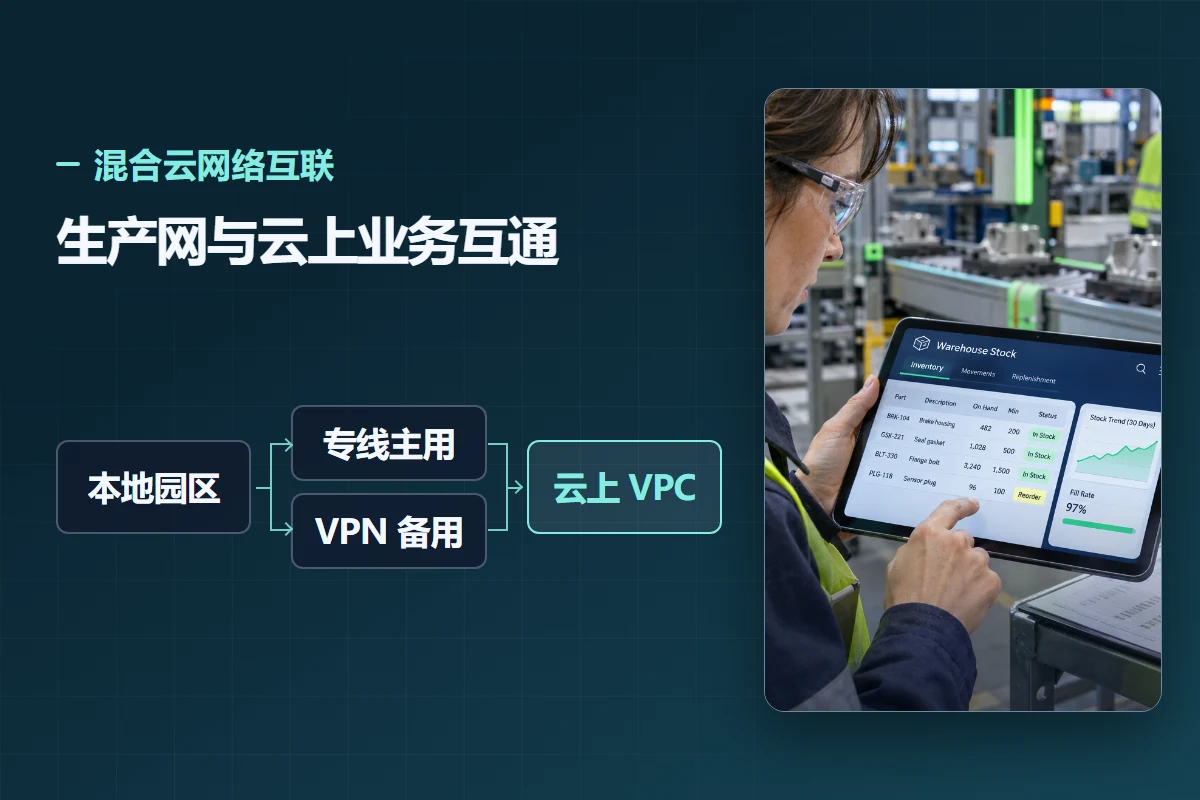
企业上云后,本地机房、办公室和云上 VPC 之间往往需要持续互通。网络方案选得不对,轻则时延和带宽不达标,重则迁移完成后业务无法访问。混合云网络设计的关键,是先明确流量路径,再选择连接方式。
一、先看场景,不要先看产品
- 办公室访问云上系统:用户数量不大、流量波动明显,通常更关注接入速度和成本。
- 本地机房与云上互通:涉及数据库同步、文件传输和内部接口,通常更关注稳定性、带宽和时延。
- 多云或分支互联:需要统一地址规划、路由策略和安全边界,避免网段冲突。
- 临时项目或灾备链路:可能只需要一条可快速开通的连接,后续再升级。
二、VPN 与云专线怎么选
虚拟专用网络 VPN:通过互联网建立加密隧道,开通快、成本相对云专线更低,适合中小流量、临时接入、分支办公和灾备链路。华为云官方文档说明,VPN 基于 IKE/IPsec、SSL 对传输数据加密,支持证书、口令、IAM、联邦等多种认证方式;站点入云 VPN 可配置双连接、双活网关,并支持主备、双活等 HA 模式。实际体验仍受公网质量影响,带宽和时延不如专线稳定。
云专线 DC:通过专属私密通道连接本地机房与华为云 VPC,网络隔离、时延稳定,适合核心业务、数据库同步和大流量传输。官方产品优势页说明,DC 支持 MSTP/传输专线、裸光纤、MPLS VPN 等接入方式,支持最高 400Gbps 带宽连接,并支持双线双活、主备等高可靠策略。缺点是开通周期通常更长、成本更高,需要提前确认线路、机房接入和城市覆盖条件。
实际项目中可以组合使用:核心业务走云专线,办公接入和灾备链路使用 VPN;VPN 也支持和云专线互备,故障时自动切换。关键是明确主备关系和切换条件,而不是简单叠加两条链路。
三、VPC 规划是混合云的地基
在华为云侧,通常使用 虚拟私有云 VPC 承载业务。官方支持的 VPC 网段包括 10.0.0.0/8~24、172.16.0.0/12~24 和 192.168.0.0/16~24;VPC 内至少需要一个子网,实例的私有 IP 从子网网段分配。规划时要重点检查三件事:
- 地址不冲突:VPC、本地机房、其他云环境和办公网的 CIDR 必须统一规划,避免后续无法路由。VPC 和子网创建后不能随意修改网段。
- 子网有边界:按生产、测试、管理和数据库划分不同子网。安全组作用于实例,网络 ACL 作用于子网;两者同时存在时,流量优先匹配网络 ACL,再匹配安全组。
- 出口可管理:公网访问通过 弹性公网 IP EIP 或 NAT 网关 统一出口,避免每台服务器直接暴露公网。
四、路由、DNS 与安全
混合云网络不仅是“打通”,还要让请求按预期路径到达。VPC 创建后会自动生成默认路由表,确保同一 VPC 内的子网互通;跨 VPC、公网和线下数据中心的路由则需要单独配置。需要明确 VPC 路由表、专线或 VPN 网关路由、本地防火墙策略和回程路由。DNS 解析要区分云上内网域名、本地域名和公网域名,避免解析结果指向错误环境。
安全方面,建议把互联链路视为不可信边界,默认拒绝,按业务端口和来源开放。对数据库、管理后台等敏感系统,进一步限制来源 IP,并保留访问日志。对跨 VPC 的东西向流量,也可以结合 VPC 流日志和流量镜像做排查与审计。
五、VPC 之间怎么连
- 同区域 VPC:可使用 VPC 对等连接或企业路由器 ER。对等连接适合少量 VPC 点对点互通;ER 适合多个 VPC 的中心辐射型组网,结构更便于扩容和运维。
- 跨区域 VPC:可使用云连接 CC,把不同区域的 VPC 接入同一网络。
- VPC 与公网:使用 EIP 或 NAT 网关。
- VPC 与本地数据中心:使用 VPN 或云专线 DC。
六、实施步骤
- 梳理业务流量矩阵,明确源、目的、端口、带宽和时延要求。
- 完成地址规划,检查 VPC、本地机房和其他云环境是否冲突。
- 选择 VPN、云专线或组合方案,设计主备与故障切换。
- 配置子网、路由、安全组、网络 ACL、DNS 和公网出口。
- 用真实业务做连通性、带宽、时延和故障切换测试。
七、常见误区
只关注“能 ping 通”,不测试业务端口和回程路由;VPC 网段与本地机房冲突,后期只能重建;所有系统共用一个安全组,权限越放越大;没有备用链路,专线故障时业务完全中断;把 VPN 的低成本理解为无带宽上限;没有监控,链路质量下降后才发现。
参考资料
如需规划华为云混合云网络,欢迎联系云起时空顾问,或发送邮件至 maasunion@yunqitime.com。公司地址:四川省成都市成华区双店路66号1栋1单元5层512号。
留言讨论
还没有留言,欢迎留下你想了解的场景。
查看全部留言 ›